Что такое CI/CD простыми словами: как изменения в коде доходят до пользователей
CI/CD помогает команде проверять изменения автоматически и выпускать новые версии приложения более спокойно и предсказуемо.
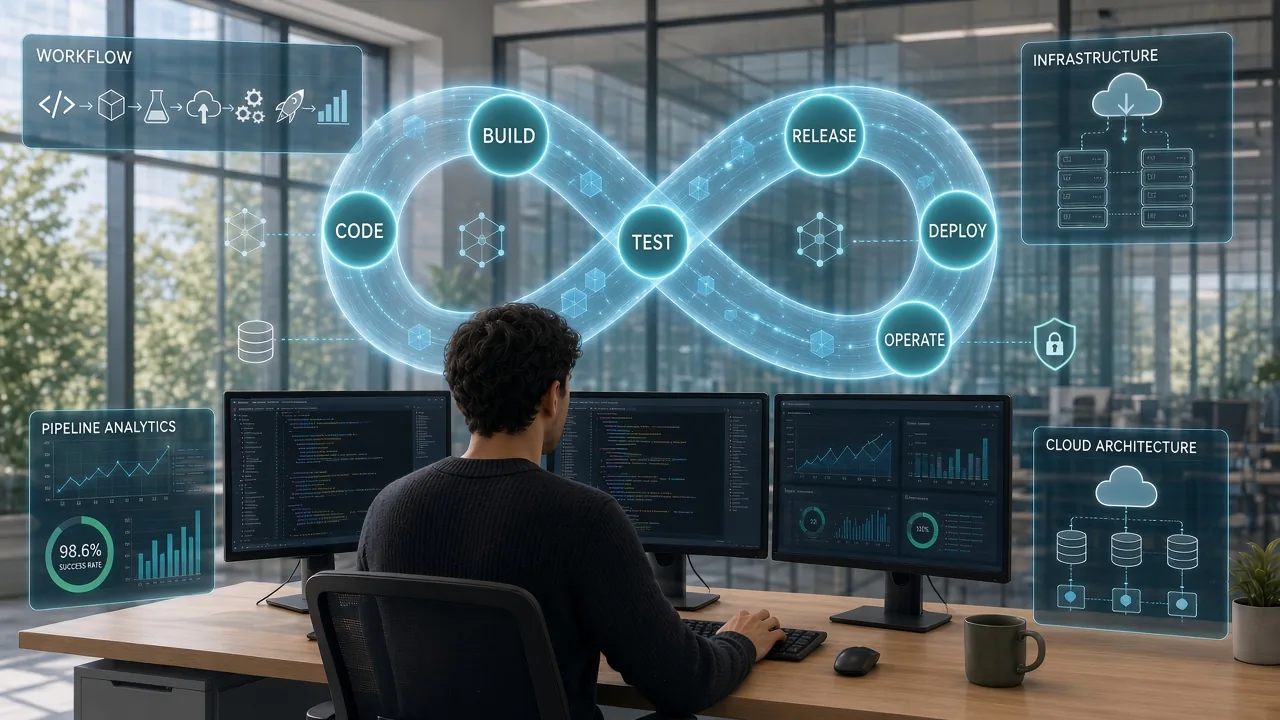
Представь, что разработчик исправил ошибку в сервисе или добавил новую возможность. Само изменение в коде ещё не означает, что оно готово для пользователей. Нужно проверить, не сломались ли существующие сценарии, собрать приложение вместе с зависимостями, подготовить новую версию и аккуратно запустить её в нужном окружении.
Если каждый такой шаг выполняется вручную, команда быстро начинает зависеть от памяти отдельных людей: кто помнит правильную последовательность команд, где лежат настройки, какую версию нужно запустить и как вернуться назад, если что-то пошло не так. CI/CD помогает сделать этот путь повторяемым. Это не одна программа и не одна кнопка, а набор практик, которые связывают работу с кодом, проверками и выпуском новой версии приложения.
Что означают CI и CD
CI — это сокращение от continuous integration, или непрерывной интеграции. Смысл в том, что изменения регулярно попадают в общий репозиторий и автоматически проверяются. После отправки кода система может установить зависимости, запустить тесты, проверить стиль кода и собрать приложение. Так проблема обнаруживается ближе к моменту изменения, а не в конце большой задачи.
Под сокращением CD могут скрываться два близких понятия. Continuous delivery означает, что проверенная версия приложения всегда готова к выпуску: команда может запустить её в нужном окружении после дополнительного решения или проверки. Continuous deployment идёт дальше: если все автоматические условия выполнены, новая версия может быть запущена без отдельного ручного шага.
В разных компаниях слова CI/CD используют немного по-разному. Где-то под CD понимают автоматический запуск на тестовом окружении, где-то — полный путь до рабочей версии для пользователей. Поэтому полезно не только знать расшифровку, но и уточнять, какие этапы реально автоматизированы в конкретном проекте.
Как выглядит путь изменения
Обычно всё начинается с Git. Разработчик создаёт ветку, вносит изменения и отправляет код в репозиторий. После этого CI-система получает сигнал: нужно взять конкретную версию кода и выполнить заранее описанные проверки.
Для Python-проекта первым шагом может быть установка зависимостей, затем запуск тестов и линтера. Если проверки прошли успешно, система собирает артефакт — например, Docker-образ, в котором уже находятся приложение, нужная версия Python и библиотеки. Такой образ можно использовать дальше в тестовом или рабочем окружении.
После сборки начинается часть CD. Новая версия может быть развёрнута на тестовом стенде, где команда проверяет ключевые сценарии. Если результат устраивает, этот же проверенный образ можно использовать для следующего шага. Такой процесс снижает риск ситуации, когда в тестовом окружении работала одна версия приложения, а пользователям случайно запустили другую.
Это не означает, что любая новая версия должна автоматически попадать в рабочий сервис. Для некоторых продуктов необходимы ручное подтверждение, дополнительное тестирование, согласование с командой или постепенный выпуск на часть пользователей. CI/CD не отменяет контроль, а помогает сделать его более прозрачным и повторяемым.
Небольшой пример пайплайна
Ниже — упрощённый пример workflow для Python-проекта в GitHub Actions. Он запускается после отправки изменений в репозиторий, устанавливает зависимости и выполняет тесты.
name: Run tests

on:
  push:

jobs:
  tests:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: actions/setup-python@v5
        with:
          python-version: "3.12"
      - run: pip install -r requirements.txt
      - run: pytest
Этот файл не разворачивает приложение и не заменяет полноценный процесс выпуска. Он показывает основу CI: после изменения кода система берёт нужную версию проекта и проверяет, проходят ли тесты. Если тест завершился ошибкой, команда узнает об этом до того, как изменения попадут дальше.
В следующем шаге к такому workflow можно добавить сборку Docker-образа, публикацию его в реестре и запуск на тестовом окружении. Но важнее не количество шагов в конфигурации, а понимание, зачем каждый из них нужен. Пайплайн должен проверять реальные риски проекта, а не существовать только ради зелёной отметки в репозитории.
Почему тесты и Docker часто идут рядом с CI/CD
Тесты помогают автоматически проверять важные сценарии приложения. Например, после изменения кода можно убедиться, что пользователь по-прежнему может войти в систему, создать запись или получить данные через API. Тесты не гарантируют отсутствие всех ошибок, но они снижают вероятность повторно сломать то, что уже работало.
Docker решает другую задачу: он описывает среду, в которой работает приложение. Если pipeline собирает Docker-образ, команда получает зафиксированную версию сервиса вместе с его зависимостями. Затем этот же образ можно проверить и запустить в нужном окружении. Базовую модель Docker можно освежить в статье «Что такое Docker простыми словами».
Git связывает эти процессы в одну историю. В репозитории могут храниться код приложения, Dockerfile, настройки CI/CD и инструкции по запуску. Благодаря этому изменения становятся видимыми, их можно обсудить в команде и при необходимости откатить к стабильной версии. Если Git пока кажется отдельной темой, начни со статьи «Что такое Git и зачем он нужен разработчику».
Зелёная проверка не означает, что всё идеально
Успешный pipeline говорит только о том, что выполнились настроенные проверки. Если в нём запускается один тест, он не сможет заметить проблему в другой части приложения. Если тестовое окружение отличается от рабочего, сервис может пройти CI и всё равно вести себя иначе после запуска.
Поэтому зрелый процесс не заканчивается на зелёном статусе. После обновления команда смотрит на логи, метрики и ключевые сценарии работы сервиса. Например, проверяет, отвечает ли API, подключается ли приложение к базе данных, не выросло ли число ошибок и не изменилась ли скорость ответов.
Также важно заранее думать об откате. Если новая версия действительно вызвала проблему, у команды должен быть понятный способ вернуться к предыдущему рабочему образу или конфигурации. Необязательно строить сложную систему обновлений в первом учебном проекте, но полезно понимать, почему выпуск новой версии всегда связан не только с запуском, но и с возможностью безопасно отменить изменение.
Секреты и настройки в пайплайне
В приложении почти всегда есть значения, которые нельзя хранить в открытом репозитории: пароли к базе данных, токены внешних сервисов, ключи доступа и другие секреты. Их не стоит добавлять в исходный код, Dockerfile или обычный файл конфигурации, который попадает в Git.
CI/CD-системы обычно предоставляют защищённое место для таких значений. Pipeline получает их только на этапе, где они действительно нужны. Это не делает безопасность полностью автоматической, но помогает снизить риск случайно опубликовать доступ к рабочей инфраструктуре.
На старте достаточно выработать простую привычку: если значение даёт доступ к сервису или данным, оно не должно попадать в коммит. Вместо этого в проект добавляют пример файла настроек без реальных секретов, например .env.example, а сами значения передают через безопасные переменные окружения.
С чего начать практику
Для первого опыта не нужно сразу строить сложный конвейер с несколькими серверами и десятками этапов. Возьми небольшой проект на Python, добавь несколько тестов и настрой автоматический запуск этих тестов после каждого изменения в репозитории. Уже на этом шаге становится понятно, как CI связывает код и проверку качества.
Затем можно собрать Docker-образ и добавить его в pipeline. Следующий логичный шаг — тестовое окружение, где приложение можно запустить и проверить после успешной сборки. Такой небольшой путь позволяет увидеть всю цепочку: изменение в Git → автоматическая проверка → сборка приложения → запуск подготовленной версии.
Не нужно учить все инструменты CI/CD одновременно. GitHub Actions, GitLab CI, Jenkins и другие системы решают похожую задачу разными способами. Сначала важнее понять сам процесс: какие проверки нужны проекту, какой артефакт получается после сборки и как он попадает в окружение, где работает приложение.
Что стоит запомнить
CI/CD помогает команде сделать выпуск изменений более спокойным и предсказуемым. CI автоматически проверяет код после изменений, а CD подготавливает или выполняет доставку проверенной версии в нужное окружение. В основе процесса лежат Git, тесты, сборка приложения, Docker-образы, настройки окружения и наблюдение за сервисом после обновления.
Если тебе интересна инфраструктурная сторона разработки, начни с небольшого проекта: сохрани код в Git, добавь тесты, настрой простой workflow и постепенно свяжи его с Docker. В треке DevOps Engineer на TeoBrain Linux, Git, Docker, CI/CD, Kubernetes, инфраструктура и мониторинг выстроены в связанную последовательность, которая помогает переходить от отдельных инструментов к понятному инженерному процессу.
Об авторе

Обучение и развитие
Что такое Python и для чего его используют
Почему один язык используют и для небольших скриптов, и для серверной логики больших сервисов.
Что такое REST API: ресурсы, эндпоинты и HTTP-методы
Как общие правила для адресов и действий делают взаимодействие программ более предсказуемым.
Что такое Git и зачем он нужен разработчику
Почему история изменений полезнее папок с названиями final и как она помогает спокойно экспериментировать.
SQL для аналитика: какие запросы изучать в первую очередь
Аналитику нужен не набор случайных SQL-команд, а умение получать из данных ответ на конкретный …
Что такое GitHub и чем он отличается от Git
Чем GitHub отличается от обычного хранения файлов и почему аккуратный репозиторий говорит о проекте …
Django или FastAPI в 2026: что выбрать начинающему Python backend-разработчику
Оба фреймворка помогают создавать веб-приложения, но подходят для разных стартовых сценариев. Разбираемся, с какого …
Что такое HTTP: как браузер и сервер обмениваются данными
Что стоит за привычным действием «открыть страницу» и как браузер получает данные от сервера.
Что такое SQL и зачем разработчику нужна база данных
Как база данных отвечает на точные вопросы приложения и почему SQL остаётся важным инструментом …
Что такое feature engineering простыми словами
Модель не понимает контекст так, как человек. Feature engineering помогает представить данные в форме, …
Списки, кортежи и множества в Python: в чём разница
Как выбрать способ хранения данных, если важны порядок, возможность изменений или отсутствие повторов.